В этом материале
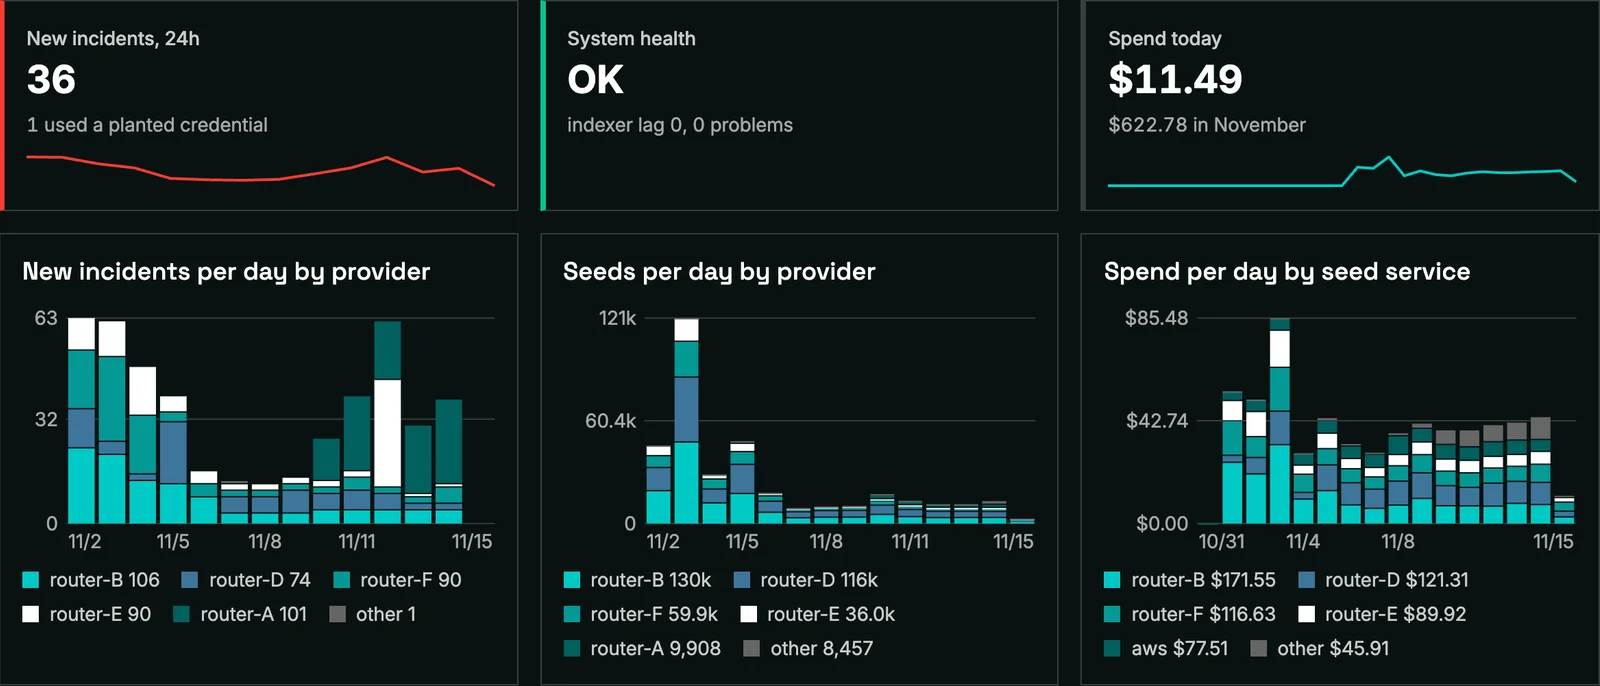
Мур создал фреймворк для тестирования на проникновение Metasploit, а в Dragos перешёл в сентябре, когда она купила его компанию runZero. Результаты он опубликовал 19 ноября. В промптах лежали настоящие ключи AWS от пустых аккаунтов, где записывалось каждое действие, уникальные ссылки и пароли. Если кто-то воспользовался одним из них, значит, промпт по дороге кто-то видел.
Режим Zero Data Retention вообще-то должен что-то значить. На практике эти промпты сохраняли, передавали другим компаниям, и их читали люди.
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 Эйч Ди МурДиректор по исследованиям Dragos, создатель Metasploitблог Dragos, 19 ноября 2026 г.Перевод редакции
Взломы и перепродавцы
Злоумышленники крали данные у трёх хостинг-провайдеров, у одного из них с середины июля, и ни один не знал об этом, пока Dragos не сообщила. У крупнейшего за несколько промежутков в конце октября украли все запросы подряд, даже те, что отклонялись ещё до запуска модели. У двух других среди украденных запросов попадались помеченные флагом нулевого хранения. Ключи проверяли, иногда уже через несколько часов, и сделали с ними десятки тысяч вызовов AWS.
Перепродавцам на одном маркетплейсе инференса взламывать ничего не пришлось. Они выставляли модель по самой низкой цене, включали запись запросов и ждали. Через полтора дня после того, как два промпта прошли через одного такого продавца, кто-то с домашнего подключения открыл обе секретные ссылки и стал подбирать имена пользователей.
Нулевое хранение на деле
Сборщик данных китайской лаборатории обычно приходил через два-три дня после запроса, в том числе за промптами, отправленными американским хостерам, которые перепродают её модели. Один крупный американский провайдер обошёл секретную ссылку больше чем через два месяца после единственного поискового запроса. Ссылку из другого промпта с флагом нулевого хранения через 24 дня выложили в рабочий чат Feishu, и за две минуты её открыли с трёх компьютеров и трёх телефонов в Пекине и Шанхае.
Письмо OpenRouter
OpenRouter разослал клиентам письмо 21 ноября, его выложили на Hacker News, о нём написала Ars Technica. В письме сказано, что с июля по октябрь исследователь безопасности вставлял уникальные тестовые URL в промпты к моделям MiniMax. Третья сторона открывала их через 40–130 часов, причём неважно, обслуживала запрос сама MiniMax или его переадресовывали AtlasCloud, Novita или StreamLake. На время расследования OpenRouter снял с этих эндпоинтов метку Zero Data Retention. Судя по письму, MiniMax сообщила StreamLake, что до 22 октября у неё работала модерация контента, а с этого дня действует нулевое хранение. MiniMax не изложила OpenRouter свою версию и публично не высказывалась. Имени исследователя в письме нет.
Мур советует запускать модели у себя, если это по карману, а если нет, работать напрямую с одним провайдером первого эшелона и расставлять собственные ловушки-«канарейки». Ассистенты крупных провайдеров и их цены собраны в разделе на странице «Инструменты».