En esta publicación
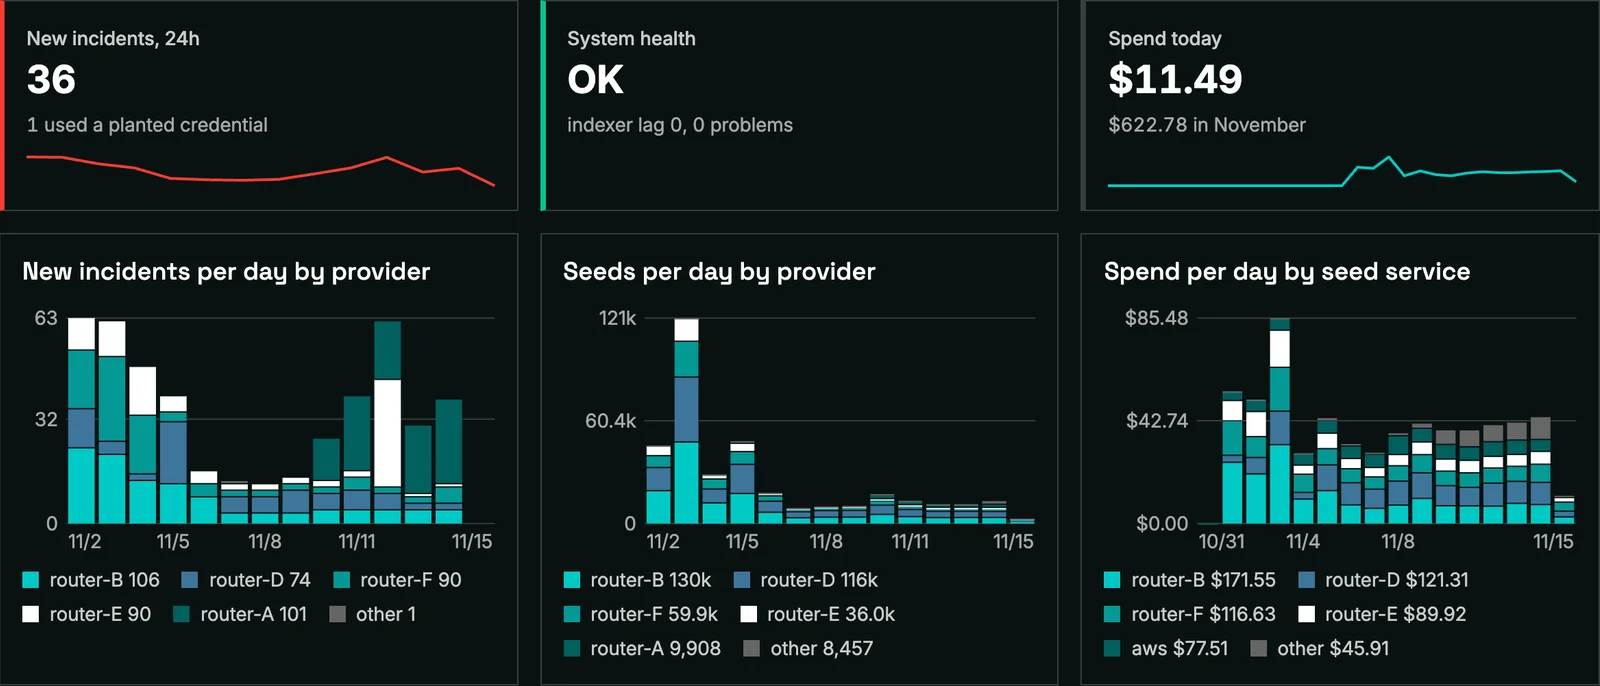
Moore, creador del framework de pruebas de penetración Metasploit, publicó los resultados el 19 de noviembre. Llegó a Dragos en septiembre, cuando esta compró su empresa, runZero. Los prompts llevaban claves reales de AWS de cuentas vacías y con registro completo, enlaces únicos y contraseñas. Si alguien usaba cualquiera de ellos, era que en algún punto de la cadena se había visto el prompt.
Se supone que Zero Data Retention significa algo. En la práctica, estos prompts se conservaron, se compartieron con otras empresas y fueron leídos por personas.
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 HD MooreDirector de investigación, Dragos; creador de Metasploitblog de Dragos, 19 de noviembre de 2026Traducción de la redacción
Brechas y revendedores
Unos atacantes estaban robando datos de tres proveedores de alojamiento, en un caso desde mediados de julio, y ninguno de los tres lo sabía hasta que Dragos se lo comunicó. En el mayor de ellos se robaron todas las peticiones enviadas en varias franjas de finales de octubre, incluso las rechazadas antes de que llegara a ejecutarse un modelo. En los otros dos, parte de las peticiones robadas llevaban la marca de retención cero. Las claves se probaron, algunas en cuestión de horas, y sirvieron para decenas de miles de llamadas a AWS.
A los revendedores de un marketplace de inferencia no les hizo falta entrar en ningún sistema: ofrecían un modelo al precio más bajo, activaban el registro de peticiones y esperaban. Un día y medio después de que dos prompts pasaran por uno de esos vendedores, alguien abrió los dos enlaces secretos desde una conexión doméstica y empezó a probar nombres de usuario.
La retención cero, en la práctica
El rastreador del laboratorio chino solía aparecer dos o tres días después de cada petición, también con prompts enviados a proveedores estadounidenses que revenden sus modelos. Un gran proveedor de Estados Unidos rastreó un enlace secreto más de dos meses después de una única petición de búsqueda. El enlace de otro prompt con la marca de retención cero acabó, 24 días después, en un chat de trabajo de Feishu, y en menos de dos minutos lo abrieron tres ordenadores y tres móviles en Pekín y Shanghái.
El aviso de OpenRouter
Según un correo que OpenRouter envió a sus clientes el 21 de noviembre, publicado en Hacker News y recogido por Ars Technica, un investigador de seguridad incluyó URL de prueba únicas en prompts enviados a modelos de MiniMax entre julio y octubre. Un tercero las abrió entre 40 y 130 horas después, tanto si atendía la petición la propia MiniMax como si la reenviaban AtlasCloud, Novita o StreamLake. OpenRouter ha retirado la etiqueta Zero Data Retention de esos endpoints mientras investiga. De acuerdo con el correo, MiniMax dijo a StreamLake que hasta el 22 de octubre tenía activada la moderación de contenidos y que desde entonces aplicaba la retención cero. MiniMax no ha dado a OpenRouter su propia versión ni ha comentado nada en público, y el correo no nombra al investigador.
Moore recomienda alojar los modelos uno mismo cuando se pueda pagar, usar si no directamente un solo proveedor de primer nivel y sembrar señuelos propios. Los asistentes de los grandes proveedores y sus precios están en la página de herramientas de esta sección.