Dans cette publication
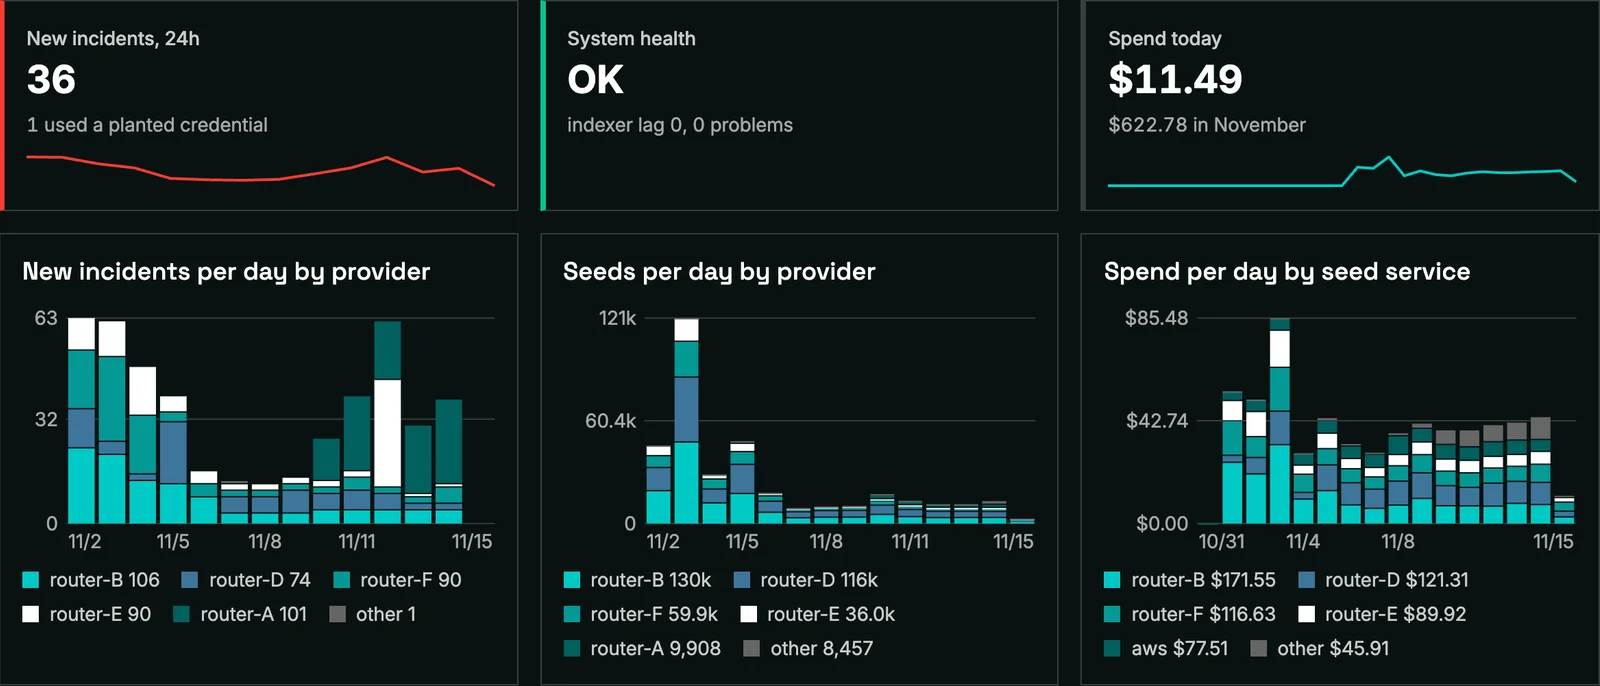
Moore, créateur de Metasploit, l’outil de test d’intrusion, a rejoint Dragos en septembre lorsque l’entreprise a racheté sa société runZero. Il a publié ses résultats le 19 novembre. Les prompts contenaient de vraies clés AWS donnant accès à des comptes vides et entièrement journalisés, des liens uniques et des mots de passe. Dès que l’un d’eux servait, cela voulait dire qu’un maillon de la chaîne avait vu le prompt.
Zero Data Retention est censé vouloir dire quelque chose. En pratique, ces prompts ont été conservés, partagés avec d'autres entreprises et lus par des humains.
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 HD MooreDirecteur de la recherche, Dragos ; créateur de Metasploitblog de Dragos, 19 novembre 2026Traduction de la rédaction
Intrusions et revendeurs
Des attaquants volaient des données chez trois hébergeurs, depuis la mi-juillet dans un cas, et aucun des trois ne s’en était aperçu avant d’être prévenu par Dragos. Chez le plus gros, toutes les requêtes envoyées pendant quelques créneaux de fin octobre ont été volées, même celles rejetées avant qu’un modèle ne tourne. Chez les deux autres, une partie des requêtes volées portait le marqueur de rétention zéro. Les clés ont été testées, certaines en quelques heures, et ont servi à des dizaines de milliers d’appels AWS.
Les revendeurs d’une place de marché d’inférence n’ont eu à forcer aucune porte. Ils proposaient un modèle au prix le plus bas, activaient la journalisation des requêtes et attendaient. Un jour et demi après le passage de deux prompts chez l’un d’eux, quelqu’un a ouvert les deux liens secrets depuis une connexion domestique et s’est mis à deviner des noms d’utilisateur.
La rétention zéro dans les faits
Le robot du laboratoire chinois passait en général deux ou trois jours après la requête, y compris pour des prompts envoyés à des hébergeurs américains qui revendent ses modèles. Un grand fournisseur américain a consulté un lien secret plus de deux mois après une simple requête de recherche. Le lien d’un autre prompt marqué rétention zéro a été posté 24 jours plus tard dans une messagerie professionnelle Feishu, puis ouvert en moins de deux minutes depuis trois ordinateurs et trois téléphones à Pékin et à Shanghai.
L’avertissement d’OpenRouter
Dans un e-mail envoyé à ses clients le 21 novembre, publié sur Hacker News et repris par Ars Technica, OpenRouter explique qu’un chercheur en sécurité a glissé des URL de test uniques dans des prompts adressés aux modèles MiniMax entre juillet et octobre. Un tiers les a ouvertes 40 à 130 heures plus tard, que la requête ait été servie par MiniMax ou transmise par AtlasCloud, Novita ou StreamLake. OpenRouter a retiré le label Zero Data Retention de ces points d’accès le temps de son enquête. Toujours selon l’e-mail, MiniMax a indiqué à StreamLake que la modération des contenus était active avant le 22 octobre, et la rétention zéro depuis. MiniMax n’a pas donné sa propre version à OpenRouter et ne s’est pas exprimé publiquement. L’e-mail ne nomme pas le chercheur.
Moore conseille d’héberger soi-même ses modèles quand on en a les moyens, sinon de passer directement par un seul fournisseur de premier rang, et de semer ses propres leurres. Les assistants des grands fournisseurs et leurs tarifs figurent sur la page des outils de la rubrique IA.