In diesem Beitrag
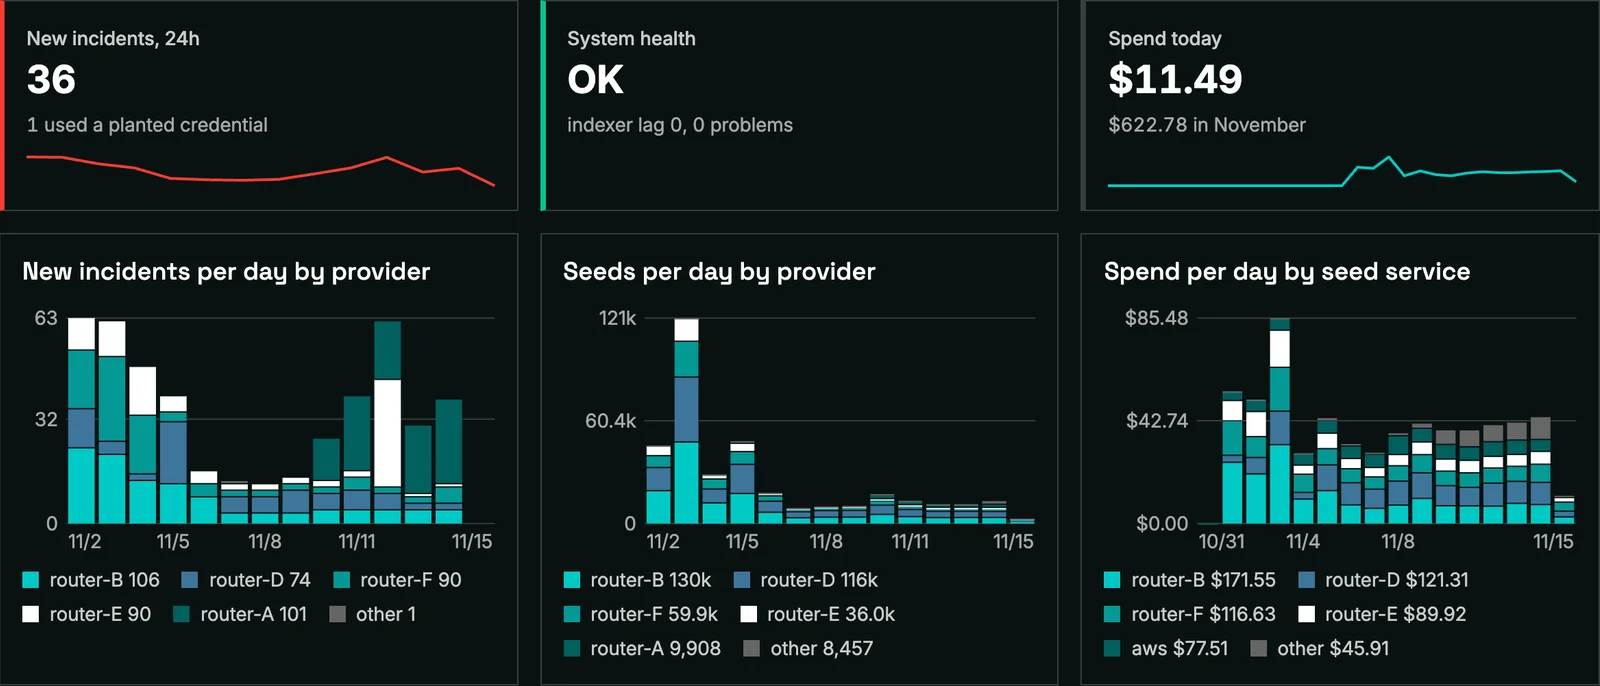
Moore hat das Framework für Penetrationstests Metasploit entwickelt und kam im September zu Dragos, als die Firma sein Unternehmen runZero übernahm. Seine Ergebnisse veröffentlichte er am 19. November. Die Prompts enthielten echte AWS-Schlüssel zu leeren, lückenlos protokollierten Konten, eindeutige Links und Passwörter. Wurde einer dieser Köder benutzt, musste jemand in der Kette den Prompt gesehen haben.
Zero Data Retention soll eigentlich etwas bedeuten. In der Praxis wurden diese Prompts gespeichert, an andere Firmen weitergegeben und von Menschen gelesen.
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 HD MooreChief Research Officer, Dragos; Entwickler von MetasploitDragos-Blog, 19. November 2026Übersetzung der Redaktion
Einbrüche und Wiederverkäufer
Bei drei Hosting-Anbietern stahlen Angreifer Daten, bei einem schon seit Mitte Juli, und keiner der drei wusste davon, bis Dragos sie informierte. Beim größten wurde in einigen Zeitfenstern Ende Oktober jede Anfrage gestohlen, selbst solche, die abgelehnt wurden, bevor überhaupt ein Modell lief. Bei den beiden anderen trugen manche der gestohlenen Anfragen das Zero-Retention-Flag. Die Schlüssel wurden ausprobiert, einige binnen Stunden, und für Zehntausende AWS-Aufrufe benutzt.
Wiederverkäufer auf einem Marktplatz für Inferenz mussten nirgends einbrechen. Sie boten ein Modell zum niedrigsten Preis an, schalteten die Protokollierung der Anfragen ein und warteten. Anderthalb Tage nachdem zwei Prompts über einen solchen Anbieter gelaufen waren, öffnete jemand über einen privaten Internetanschluss beide geheimen Links und fing an, Benutzernamen zu raten.
Zero Retention in der Praxis
Der Scraper des chinesischen Labors kam meist zwei oder drei Tage nach einer Anfrage, auch bei Prompts an US-Hoster, die dessen Modelle weiterverkaufen. Ein großer US-Anbieter rief einen geheimen Link mehr als zwei Monate nach einer einzigen Suchanfrage ab. Ein Link aus einem anderen Prompt mit Zero-Retention-Flag tauchte 24 Tage später in einem Arbeitschat auf Feishu auf. Innerhalb von zwei Minuten wurde er an drei Desktop-Rechnern und drei Handys in Peking und Shanghai geöffnet.
Die Mitteilung von OpenRouter
OpenRouter schickte seinen Kunden am 21. November eine E-Mail, die auf Hacker News gepostet wurde und über die Ars Technica berichtete. Ein Sicherheitsforscher habe von Juli bis Oktober eindeutige Test-URLs in Prompts an MiniMax-Modelle gesetzt, heißt es darin. Ein Dritter öffnete sie 40 bis 130 Stunden später, egal ob MiniMax die Anfrage selbst bediente oder AtlasCloud, Novita oder StreamLake sie weiterleiteten. Solange die Untersuchung läuft, hat OpenRouter diesen Endpunkten das Label Zero Data Retention entzogen. Laut der E-Mail sagte MiniMax gegenüber StreamLake, vor dem 22. Oktober sei Content-Moderation eingeschaltet gewesen und seitdem Zero Retention. MiniMax selbst hat OpenRouter keine eigene Darstellung gegeben und sich auch öffentlich nicht geäußert. Den Namen des Forschers nennt die E-Mail nicht.
Moore rät, Modelle selbst zu hosten, wenn man es sich leisten kann, andernfalls einen einzigen Anbieter der ersten Reihe direkt zu nutzen und eigene Köder auszulegen. Die Assistenten der großen Anbieter und ihre Preise stehen auf der Tools-Seite unserer KI-Rubrik.