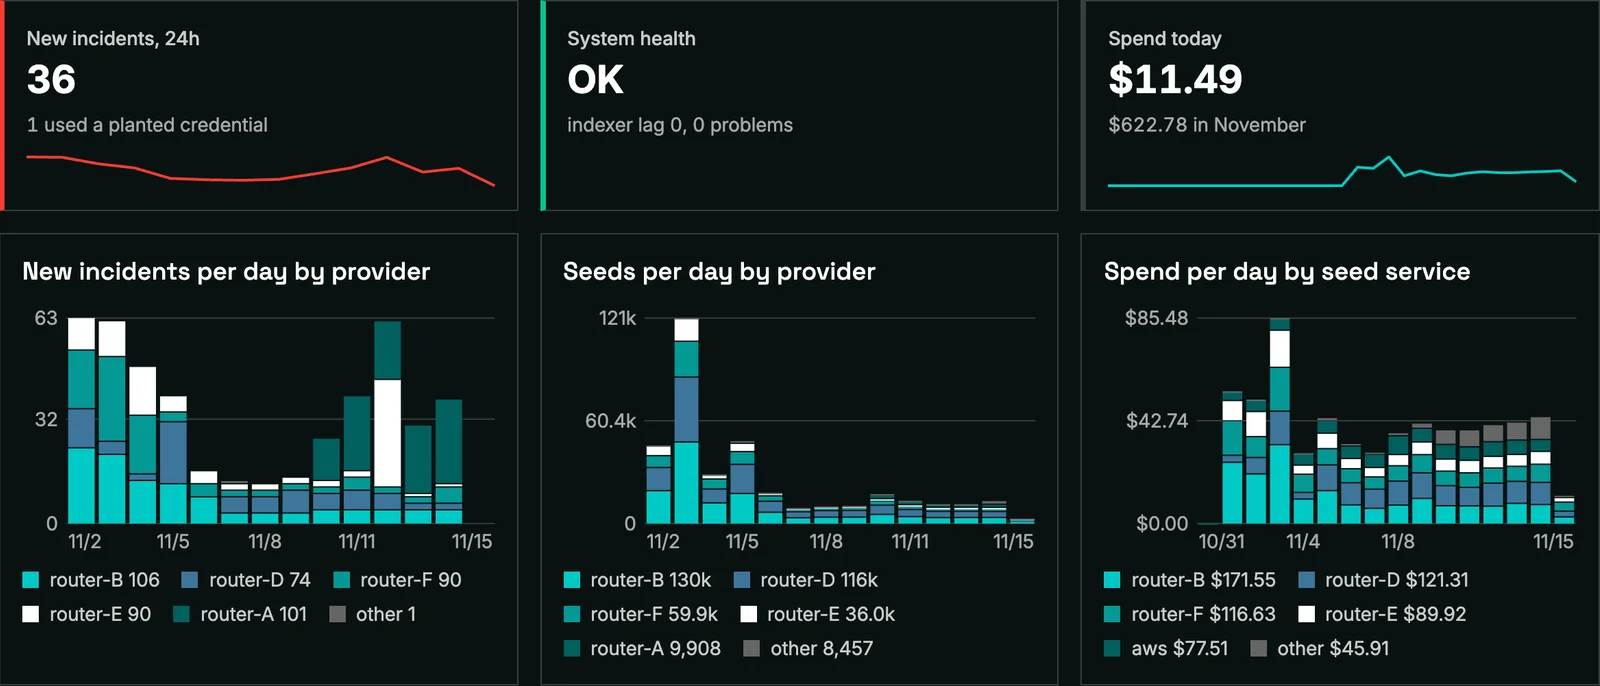
Moore, criador do framework de testes de invasão Metasploit, publicou os resultados em 19 de novembro. Ele entrou na Dragos em setembro, quando ela comprou a empresa dele, a runZero. Os prompts levavam chaves reais da AWS de contas vazias e com registro completo de atividade, além de links únicos e senhas. Qualquer uso de um desses segredos significava que alguém ao longo da cadeia tinha visto o prompt.
Zero Data Retention deveria significar alguma coisa. Na prática, esses prompts foram retidos, compartilhados com outras empresas e lidos por pessoas.
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 HD MooreDiretor de pesquisa, Dragos; criador do Metasploitblog da Dragos, 19 de novembro de 2026Tradução da redação
Invasões e revendedores
Atacantes roubavam dados de três provedores de hospedagem, num dos casos desde meados de julho, e nenhum dos três sabia de nada até a Dragos avisar. No maior deles, todas as requisições enviadas em algumas janelas do fim de outubro foram roubadas, até as rejeitadas antes de qualquer modelo rodar. Nos outros dois, parte das requisições roubadas trazia a marcação de retenção zero. As chaves foram testadas, algumas em poucas horas, e usadas em dezenas de milhares de chamadas à AWS.
Revendedores de um marketplace de inferência nem precisaram invadir nada: anunciavam um modelo pelo menor preço, ligavam o registro de requisições e esperavam. Um dia e meio depois de dois prompts passarem por um desses vendedores, alguém numa conexão residencial abriu os dois links secretos e começou a tentar adivinhar nomes de usuário.
Retenção zero na prática
O robô do laboratório chinês costumava aparecer dois ou três dias depois de uma requisição, também no caso de prompts enviados a hosts americanos que revendem os modelos dele. Um grande provedor dos EUA acessou um link secreto mais de dois meses depois de uma única requisição de busca. O link de outro prompt com a marcação de retenção zero foi postado num chat de trabalho do Feishu 24 dias depois e aberto em três computadores e três celulares em Pequim e Xangai num intervalo de dois minutos.
O aviso do OpenRouter
Um e-mail que o OpenRouter mandou aos clientes em 21 de novembro, publicado no Hacker News e noticiado pela Ars Technica, diz que um pesquisador de segurança colocou URLs de teste únicas em prompts enviados a modelos da MiniMax entre julho e outubro. Um terceiro abriu esses endereços de 40 a 130 horas depois, tanto quando a própria MiniMax atendia a requisição quanto quando AtlasCloud, Novita ou StreamLake a repassavam. O OpenRouter tirou o selo Zero Data Retention desses endpoints enquanto investiga. Pelo relato do e-mail, a MiniMax disse à StreamLake que a moderação de conteúdo estava ativada antes de 22 de outubro e a retenção zero, a partir daí. A MiniMax não passou ao OpenRouter a sua própria versão dos fatos nem se pronunciou publicamente. O e-mail não diz quem é o pesquisador.
Moore recomenda hospedar os modelos por conta própria quando o custo couber no orçamento; se não couber, usar diretamente um único provedor de primeira linha e plantar os próprios canários, segredos-isca como os dele. Os assistentes dos grandes provedores e os preços deles estão na página de ferramentas do hub.