この記事の目次
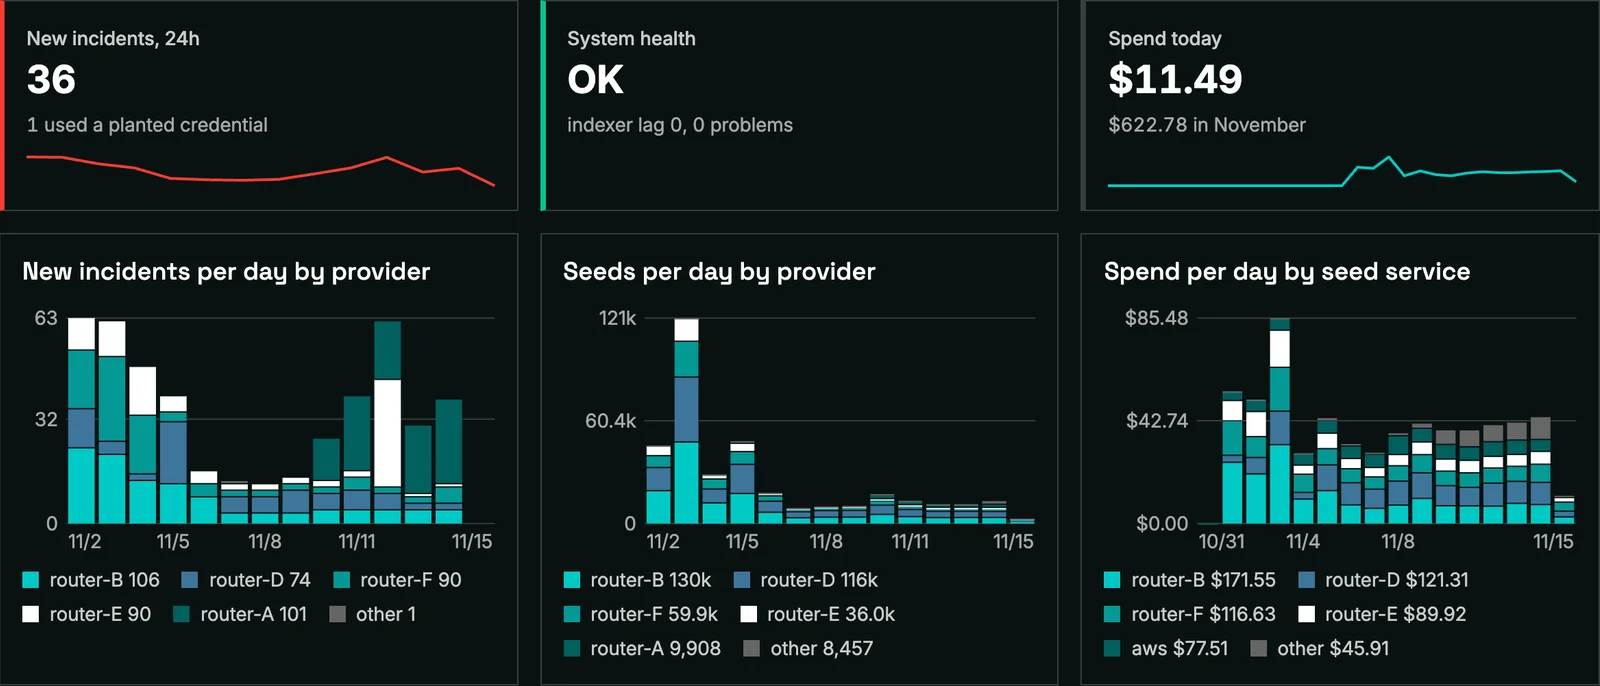
ムーア氏はペネトレーションテスト用のフレームワークMetasploitを生んだ人物で、自身の会社runZeroが9月にDragosに買収されたのを機に同社に加わりました。結果は11月19日に公開しています。プロンプトには、中身が空で操作がすべて記録されるAWSアカウントの本物のキー、固有のリンク、パスワードが入っていました。どれか1つでも使われれば、経路のどこかで誰かがプロンプトを見たことになります。
Zero Data Retentionには本来、意味があるはずです。ところが実際には、これらのプロンプトは保持され、ほかの企業と共有され、人に読まれていました。
Zero Data Retention is supposed to mean something. In practice, these prompts were retained, shared with other companies, and read by people.
 HD・ムーアDragosの最高研究責任者、Metasploitの生みの親Dragosのブログ, 2026年11月19日編集部訳
侵入と再販業者
攻撃者はホスティング事業者3社からデータを盗み出しており、1社では7月中旬から続いていました。3社とも、Dragosが知らせるまで気づいていませんでした。最大手の事業者では、10月下旬のいくつかの時間帯に送られたリクエストがすべて盗まれていて、モデルが動く前に拒否されたものまで含まれていました。残る2社では、盗まれたリクエストの一部にゼロ保持のフラグが付いていました。キーは実際に試され、早いものでは数時間以内に、合わせて数万回のAWS呼び出しに使われています。
推論マーケットプレイスの再販業者には、侵入する必要すらありませんでした。モデルを最安値で出品し、リクエストの記録をオンにして待てばよかったのです。ある業者を2件のプロンプトが通過した1日半後には、家庭用回線の何者かが秘密のリンクを2つとも開き、ユーザー名を推測し始めました。
ゼロ保持の実態
中国のラボのスクレイパーは、たいていリクエストの2、3日後にやって来ました。そのラボのモデルを再販する米国のホストに送ったプロンプトでも同じです。米国の大手事業者の1社は、たった1回の検索リクエストから2か月以上たって秘密のリンクをクロールしました。ゼロ保持のフラグを付けた別のプロンプトのリンクは、24日後にFeishuの業務チャットに貼られ、2分のうちに北京と上海のデスクトップ3台とスマートフォン3台から開かれました。
OpenRouterからの通知
OpenRouterが11月21日に顧客へ送ったメールはHacker Newsに投稿され、Ars Technicaも報じました。メールによると、あるセキュリティ研究者が7月から10月にかけて、MiniMaxのモデルに送るプロンプトに固有のテスト用URLを入れました。リクエストを処理したのがMiniMax自身でも、転送したのがAtlasCloud、Novita、StreamLakeでも、URLは40時間から130時間後に第三者に開かれています。OpenRouterは調査が終わるまで、これらのエンドポイントからZero Data Retentionの表示を外しました。メールの説明では、MiniMaxはStreamLakeに、10月22日まではコンテンツモデレーションを、それ以降はゼロ保持を有効にしていたと伝えています。MiniMaxはOpenRouterに自らの説明をしておらず、公の場でもコメントしていません。メールは研究者の名前を挙げていません。
ムーア氏は、費用が許すならモデルを自前でホストし、難しければ大手の事業者1社を直接使い、自分でもカナリアを仕込むよう勧めています。大手各社のアシスタントと料金は、ハブのツールのページで確認できます。